DevSecOps
DevOpsDevSecOps
DevOps + Sécurité
DevOps + Sécurité
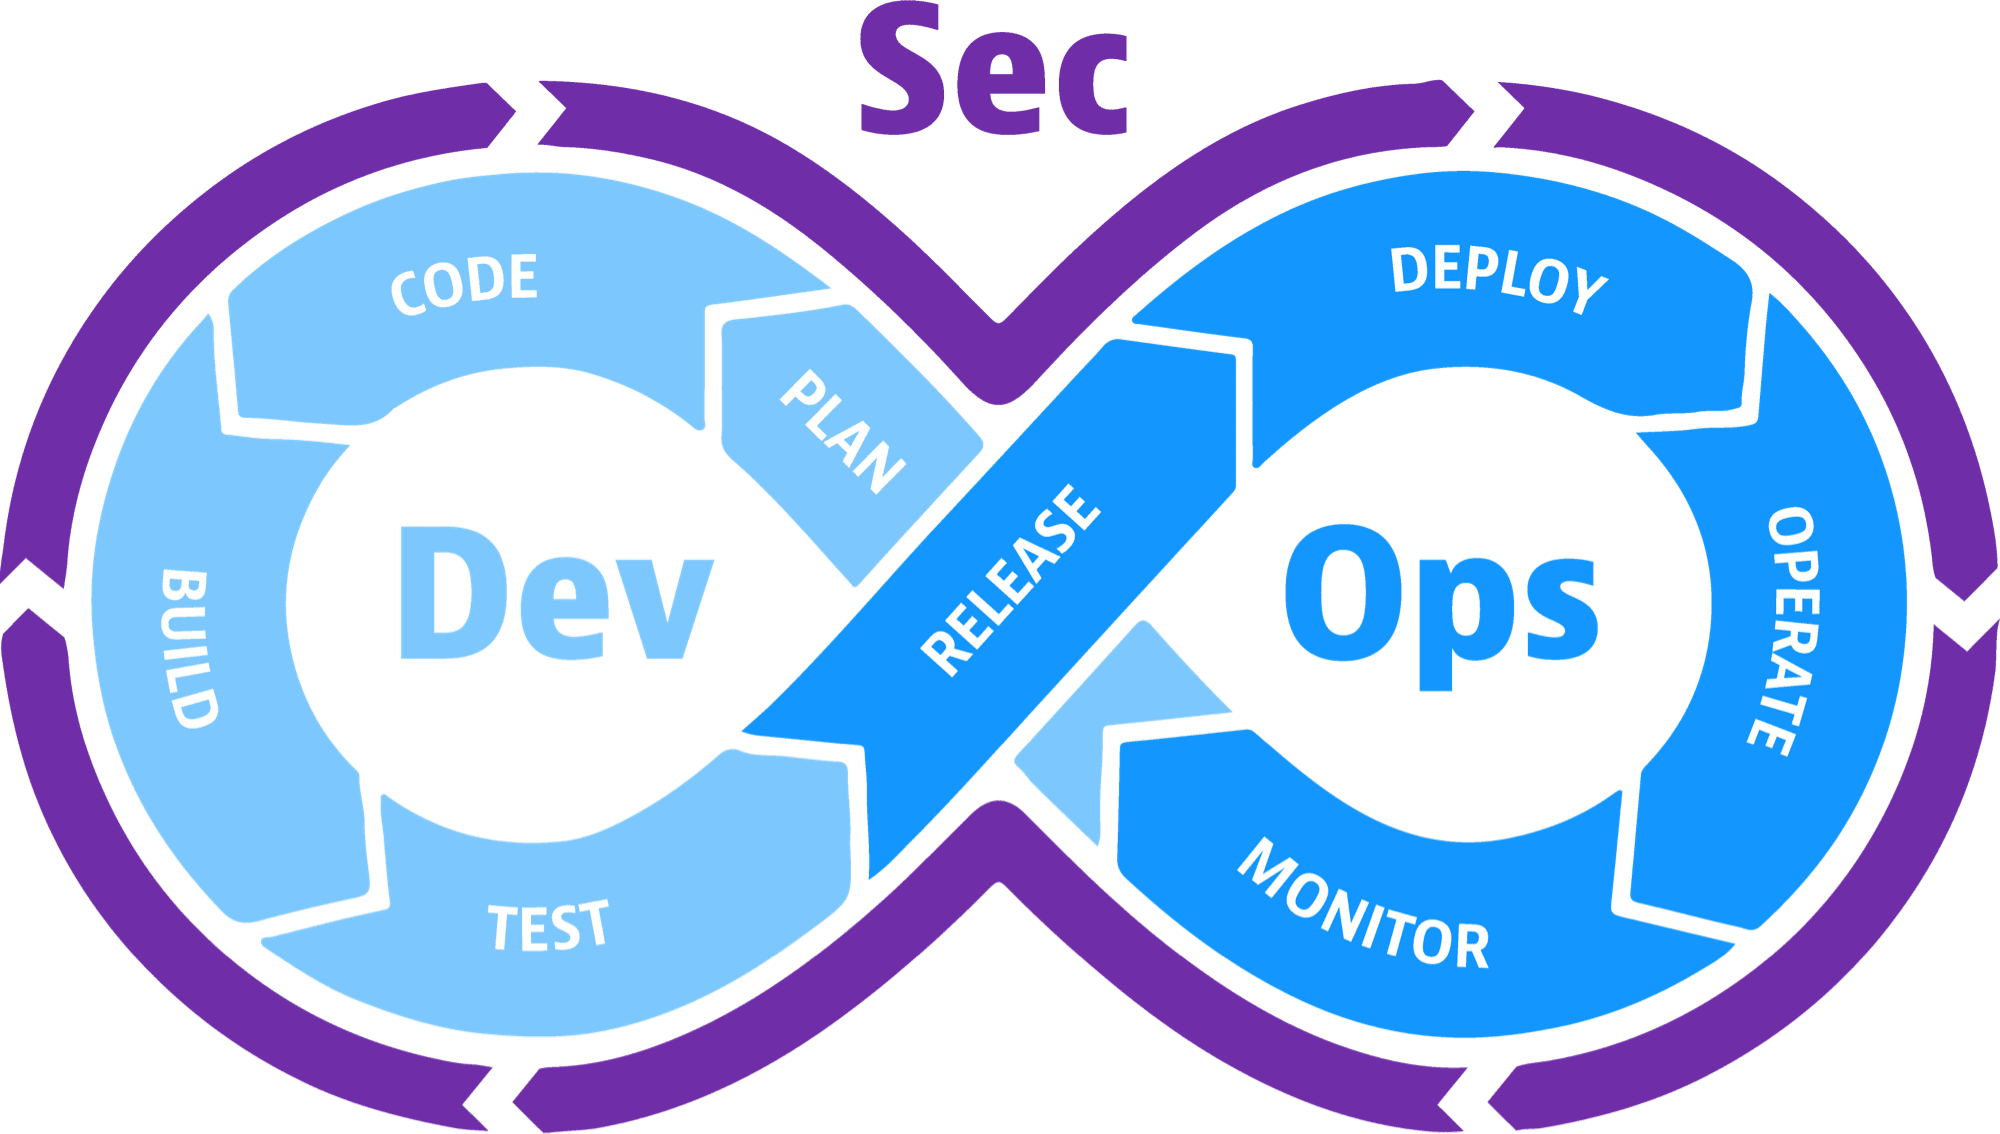
DevSecOps
DevSecOps
À l'époque : Équipe sécurité à part entière et en fin de cycle.
Sécurité intégrée au processus DevOps.
Tout le monde responsable de la sécurité.
Automatisation des tests de sécurité.
DevSecOps Manifesto
DevSecOps Manifesto
Amélioration continue.
Collaboration et partage (contribution publique).
Monitoring et tests de sécurité proactif (Red Team vs Blue Team).
Pen Testing
Pen Testing
Penetration testing (Test d'intrusion)
Tester la sécurité d'un système en simulant une attaque malveillante.
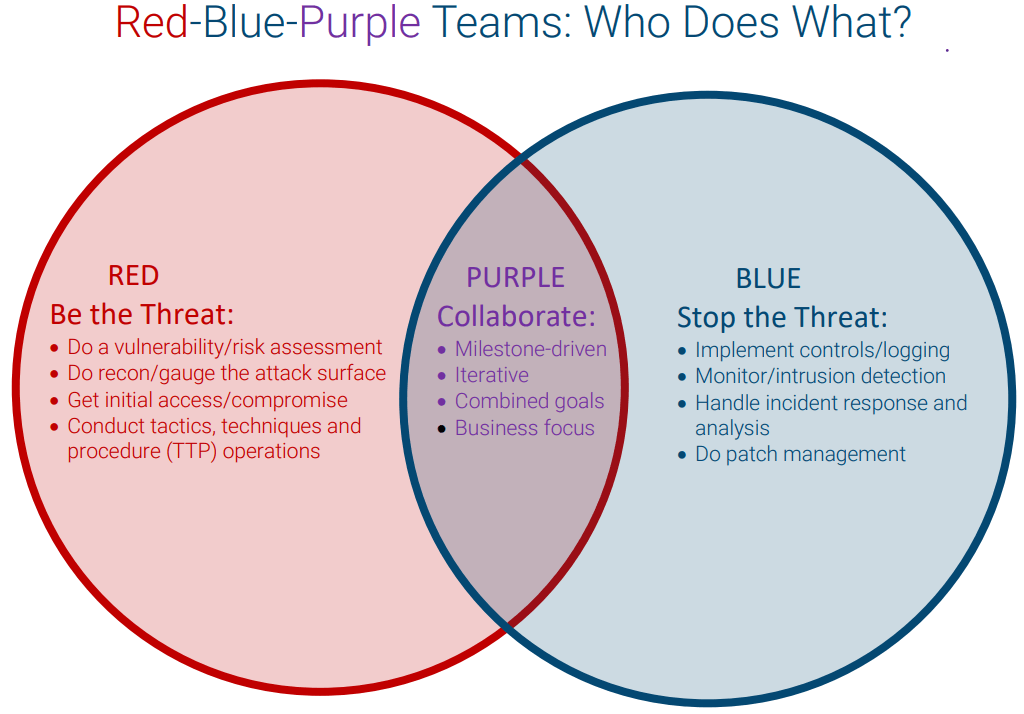
Red Team vs Blue Team est un "jeu" de Pen Testing.
Red Team : attaquant
Blue Team : défenseur
Entraînement des deux équipes
Purple Team
Purple Team
Shift Left
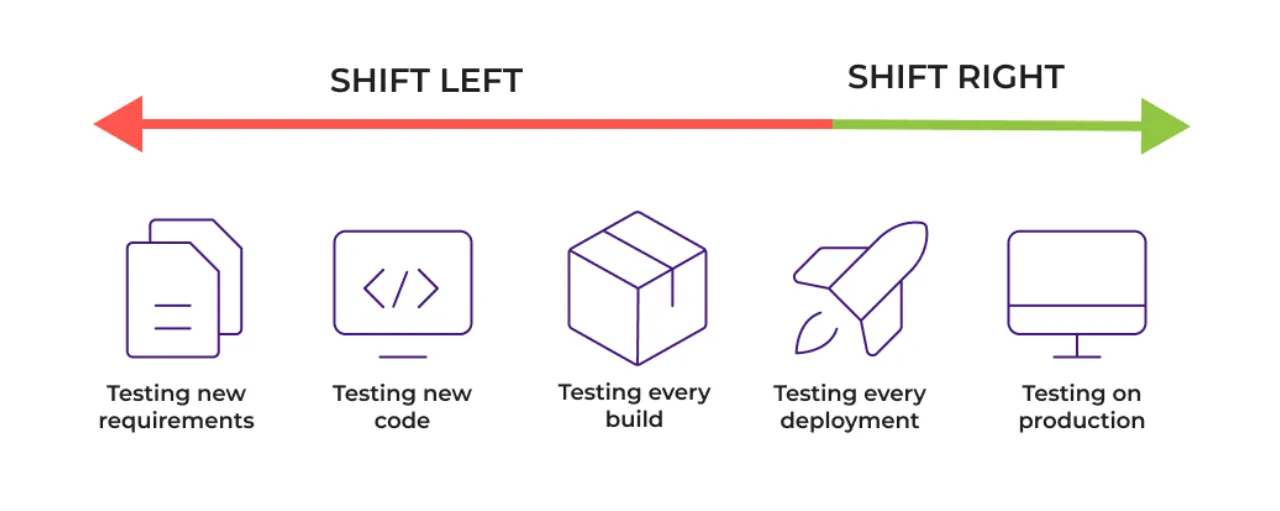
Shift Left
Shift
Shift
https://medium.com/@dees3g/shift-left-testing-catching-defects-early-11396960d96e
Shift Left
Shift Left
Se préoccuper (de la sécurité) tôt dans le cycle de vie du développement.
Détecter les problèmes depuis la planification
Bonnes pratiques
Bonnes pratiques
Automatisation des tests de sécurité (SAST, DAST, etc.).
Monitoring de la sécurité avec un système SIEM (Security Information and Event Management), comme un outils APM mais orienté sécurité.
IaC pour éviter les erreurs de configuration.
Formation des collaborateurs à la sécurité et collaboration (peer review, etc.).
Infrastructure immutable pour minimiser les failles de sécurité.
OWASP
OWASP
Open Web Application Security Project
Organisation à but non lucratif.
Recommandations pour sécuriser les applications web.
OWASP Top 10
OWASP Top 10
https://owasp.org/www-project-top-ten/
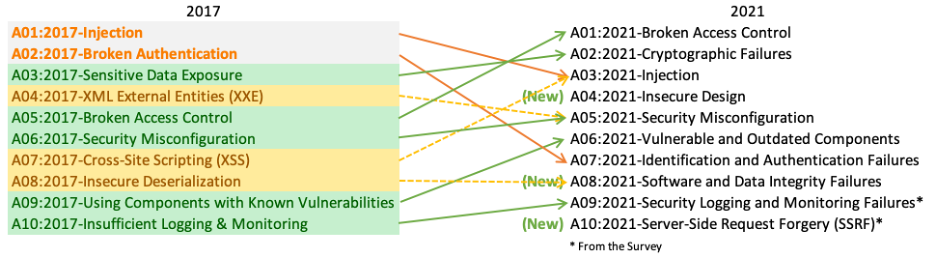
Les 10 risques de sécurité les plus critiques.
A04:2021 : Shift Left
A05,A06,A08:2021 : Automatisation
A09:2021 : SIEM
Selon Microsoft
Selon Microsoft

https://learn.microsoft.com/fr-fr/azure/cloud-adoption-framework/secure/devsecops-controls
Selon Atlassian
Selon Atlassian
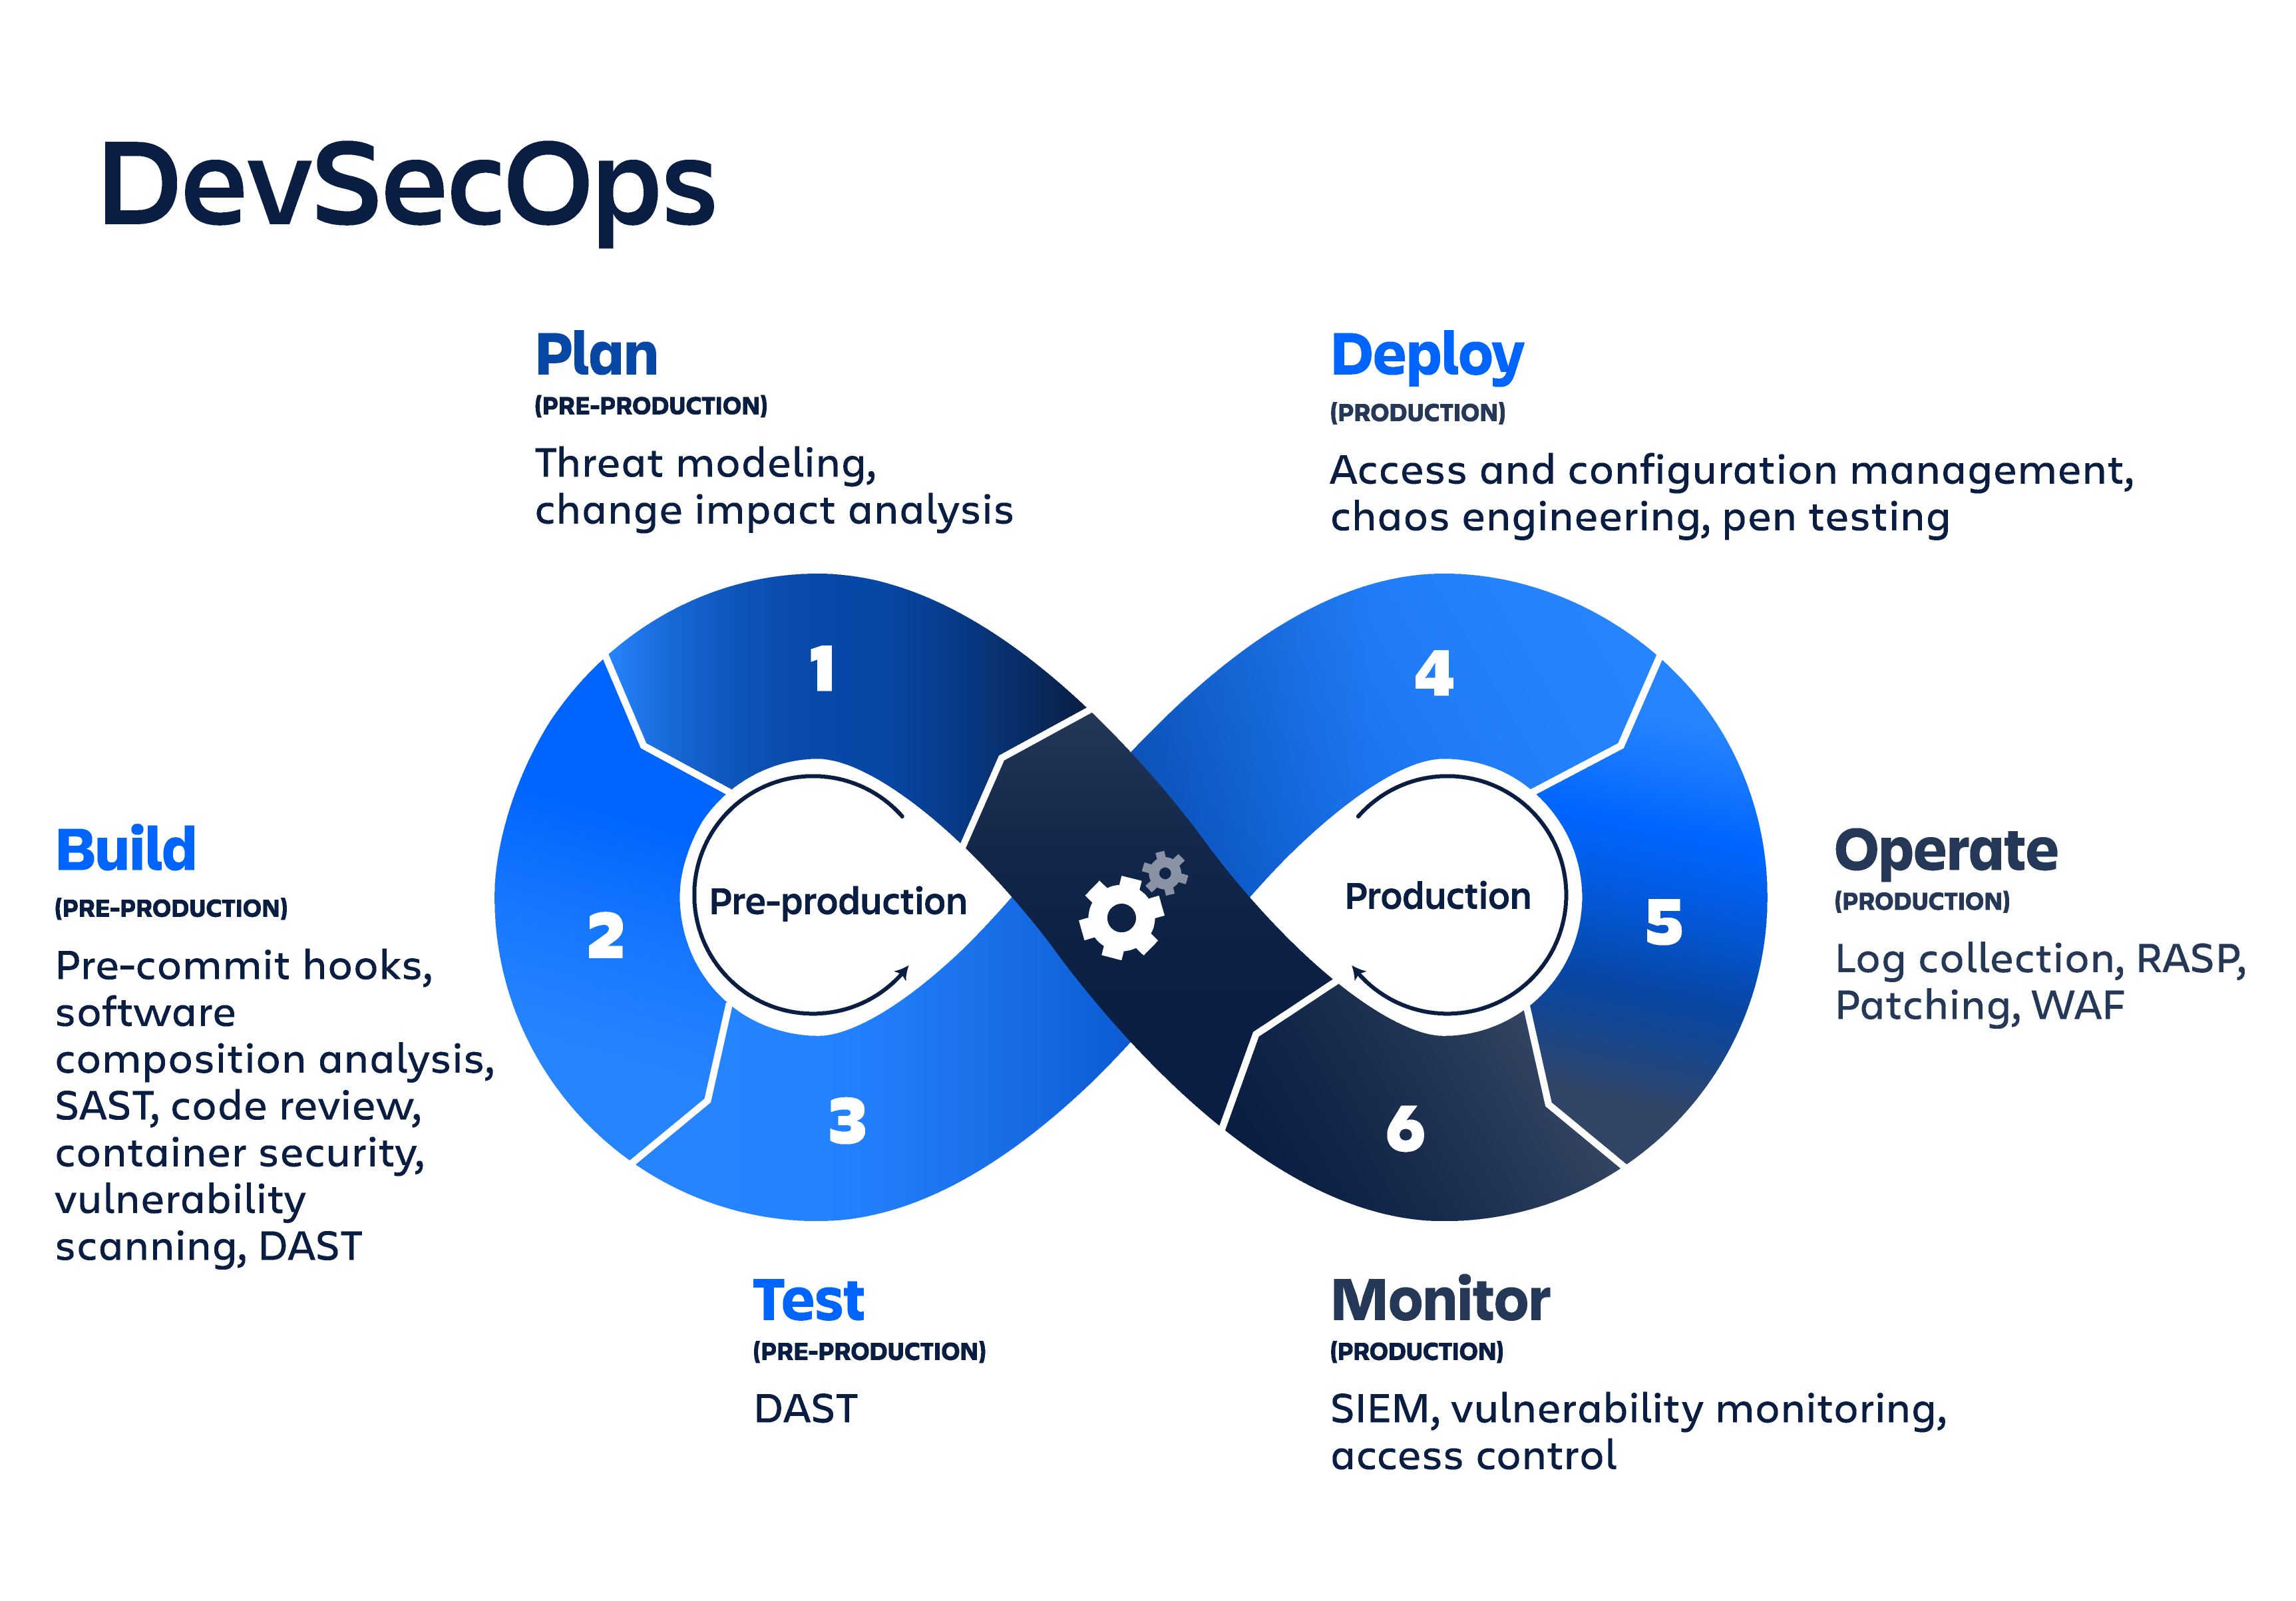
https://www.atlassian.com/fr/devops/devops-tools/devsecops-tools